DIGITALE ID – FOLGE 3
Wer sieht eigentlich was?
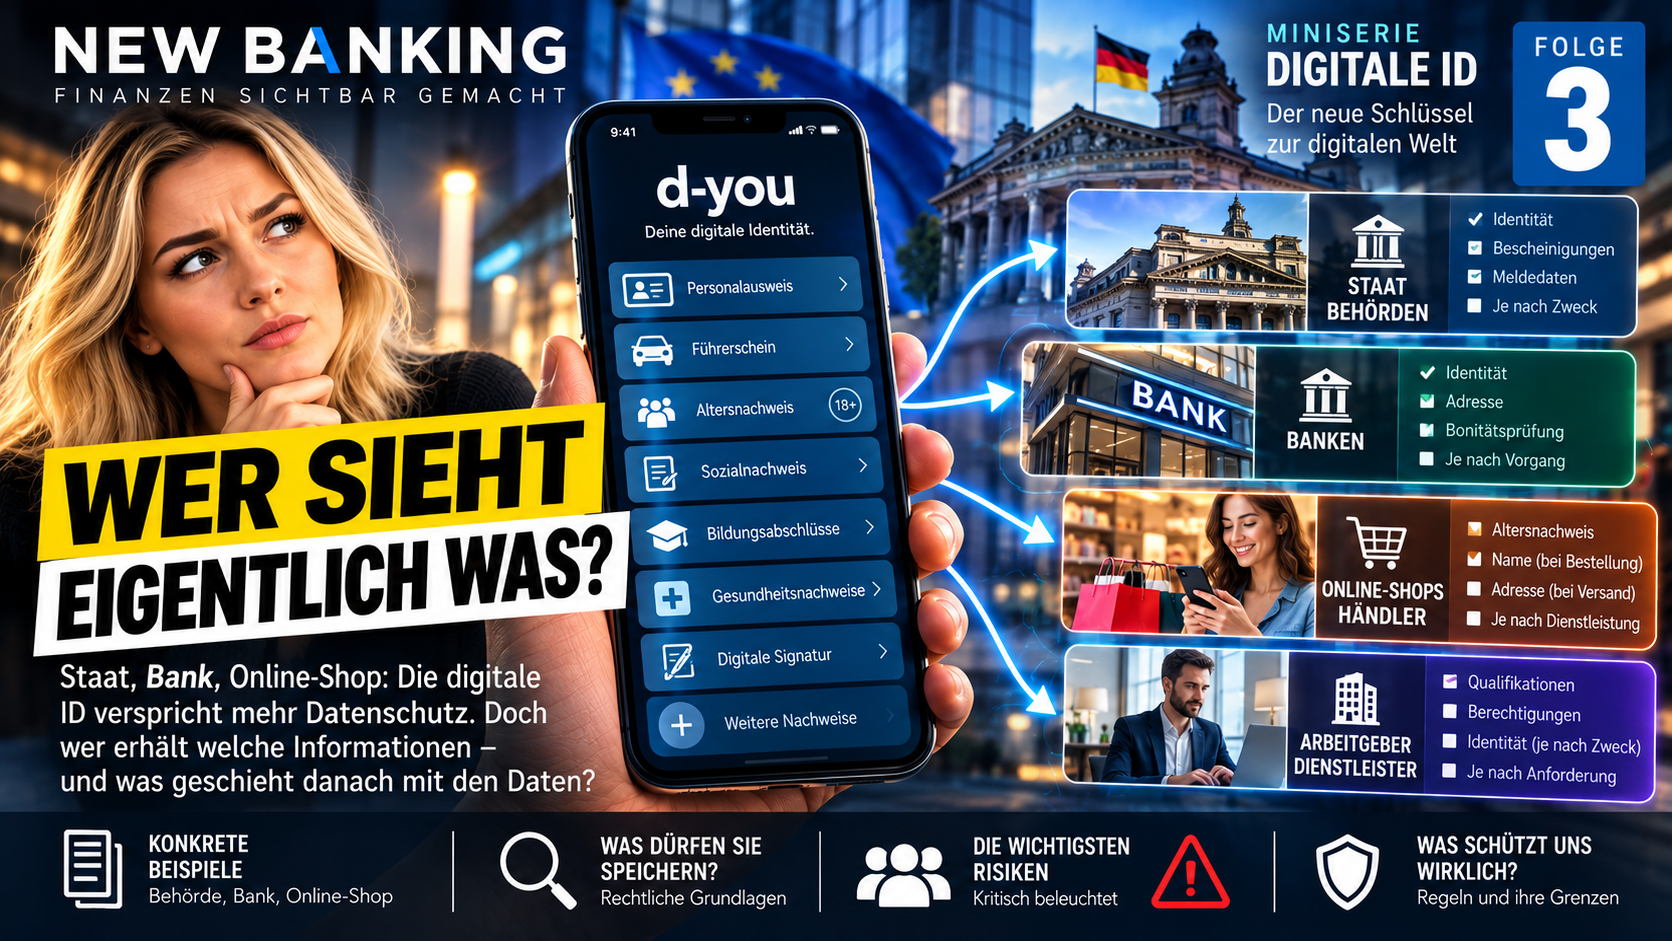
Staat, Bank, Online-Shop: Die digitale Wallet soll persönliche Daten besser schützen. Doch wer erhält welche Informationen – und was geschieht, nachdem sie das Smartphone verlassen haben?
Stellen wir uns eine alltägliche Situation vor.
Du möchtest online etwas kaufen, das erst ab 18 Jahren erlaubt ist. Der Anbieter muss dein Alter überprüfen.
Heute kann das bedeuten, dass du dein Geburtsdatum eingibst, eine Ausweiskopie hochlädst oder ein Identifizierungsverfahren durchläufst.
Mit der europäischen digitalen Identität soll das einfacher werden.
Deine Wallet könnte dem Anbieter bestätigen, dass du volljährig bist. Dein vollständiges Geburtsdatum müsste dafür nicht zwangsläufig übertragen werden.
Das ist ein echter Fortschritt beim Datenschutz.
Doch jetzt kommt die entscheidende Frage:
Wenn die Wallet nur die notwendigen Daten freigibt – was passiert mit diesen Daten, sobald der Empfänger sie erhalten hat?
Genau hier müssen wir genauer hinsehen.
1. Drei Beteiligte, drei unterschiedliche Interessen
Um die digitale ID zu verstehen, müssen wir zunächst drei Rollen auseinanderhalten.
Der Nutzer: Du verwaltest deine digitale Wallet und gibst Nachweise für bestimmte Zwecke frei.
Der Wallet-Anbieter: Er stellt die technische Anwendung bereit, mit der du deine digitalen Nachweise verwaltest und verwendest.
Der Empfänger: Das kann beispielsweise eine Bank, ein Online-Shop, eine Behörde oder ein anderer Dienstleister sein, der einen Nachweis von dir benötigt.
Diese Rollen sind nicht automatisch identisch. Und sie haben unterschiedliche Möglichkeiten, unterschiedliche Pflichten und unterschiedliche Einblicke.
Nach dem europäischen Regelwerk sollen Wallet-Anbieter grundsätzlich keine Daten über die Transaktionen ihrer Nutzer sammeln und keinen Einblick in deren konkrete Transaktionen haben. Der Empfänger erhält dagegen die Daten, die du für den jeweiligen Anwendungsfall freigibst.
Die EU-Verordnung 2024/1183 enthält dafür konkrete Datenschutzvorgaben.
Quelle: EU-Verordnung 2024/1183 – Europäischer Rahmen für die digitale Identität
Wichtig: Die Wallet ist nicht automatisch eine zentrale Datenbank, in der der Staat sämtliche Identitätsvorgänge aller Bürger einsehen kann. Eine solche pauschale Behauptung wäre nicht durch die geltenden Regeln gedeckt.
Aber damit ist noch nicht jede Datenschutzfrage beantwortet.
2. Was sieht der Staat?
Hier müssen wir unterscheiden.
Eine staatliche Stelle kann als Aussteller eines Nachweises auftreten, als Empfänger von Daten oder als Betreiber beziehungsweise Verantwortlicher für bestimmte Teile der digitalen Infrastruktur.
Diese Rollen sind nicht gleichbedeutend.
Wenn eine Behörde beispielsweise einen digitalen Nachweis ausstellt, kennt sie die Informationen, die ihrer Ausstellung zugrunde liegen. Das bedeutet aber nicht automatisch, dass sie anschließend jede Verwendung dieses Nachweises durch den Bürger verfolgen kann.
Die europäische Architektur soll gerade verhindern, dass Wallet-Anbieter oder Aussteller routinemäßig die konkreten Transaktionen der Nutzer beobachten können.
Allerdings können Behörden im Rahmen ihrer gesetzlichen Zuständigkeiten weiterhin personenbezogene Daten verarbeiten, sofern dafür eine Rechtsgrundlage besteht.
Das bedeutet:
Die digitale Wallet schafft keine pauschale staatliche Einsicht in sämtliche Nutzungen. Sie beseitigt aber auch nicht die bestehenden gesetzlichen Möglichkeiten zur Verarbeitung personenbezogener Daten.
Entscheidend sind die jeweilige Rolle, die konkrete Rechtsgrundlage und die technische Ausgestaltung.
Die kritische Frage lautet daher nicht nur, ob eine Behörde Zugriff auf die Wallet hat.
Sie lautet auch: Welche Informationen liegen bereits bei welcher Behörde, welche Daten werden bei einer Nutzung übertragen und welche gesetzlichen Zugriffsmöglichkeiten bestehen außerhalb der Wallet?
3. Was sieht eine Bank?
Nehmen wir an, du möchtest ein Bankkonto eröffnen.
Die Bank muss deine Identität überprüfen und unterliegt dabei gesetzlichen Anforderungen, beispielsweise zur Geldwäscheprävention.
Die digitale Wallet kann diesen Prozess erleichtern. Sie kann geeignete Identitätsnachweise bereitstellen und eine digitale Überprüfung ermöglichen.
Doch eine Bank benötigt nicht für jeden Vorgang dieselben Informationen.
Bei einer einfachen Altersprüfung kann eine Bestätigung der Volljährigkeit genügen. Bei der Eröffnung eines Bankkontos können dagegen weitergehende Identitätsdaten erforderlich sein.
Die entscheidende Frage ist deshalb immer: Welche Daten sind für genau diesen Vorgang rechtlich und sachlich notwendig?
Die EUDI-Wallet soll dafür sorgen, dass nicht pauschal mehr Informationen übertragen werden als erforderlich.
Das bedeutet allerdings nicht, dass eine Bank nach einer rechtmäßigen Identifizierung keinerlei Daten speichern darf.
Im Gegenteil: Je nach Vorgang können gesetzliche Aufbewahrungs- und Dokumentationspflichten bestehen.
Die Wallet schafft keine pauschale Befreiung von diesen Pflichten.
Quelle: EU-Verordnung 2024/1183
4. Was sieht ein Online-Shop?
Hier zeigt sich besonders deutlich, wie wichtig die gezielte Datenfreigabe ist.
Stell dir drei unterschiedliche Situationen vor.
Fall A: Altersprüfung
Der Shop muss lediglich feststellen, ob du volljährig bist. Ein geeigneter digitaler Altersnachweis könnte ausreichen.
Fall B: Versand einer Bestellung
Für die Lieferung benötigt der Händler möglicherweise deinen Namen und deine Anschrift. Die bloße Bestätigung deiner Volljährigkeit reicht dafür nicht aus.
Fall C: Kundenkonto
Der Anbieter möchte zusätzlich ein dauerhaftes Kundenkonto anlegen. Dabei können weitere Daten anfallen, abhängig von der konkreten Dienstleistung und den rechtlichen Voraussetzungen.
In allen drei Fällen gelten unterschiedliche Anforderungen.
Die Wallet soll verhindern, dass ein Anbieter unnötig umfangreiche Identitätsdaten erhält.
Aber sie kann nicht automatisch verhindern, dass ein Anbieter rechtmäßig übermittelte Daten für zulässige Zwecke verarbeitet oder speichert.
Hier liegt eine wichtige Grenze des Datenschutzversprechens:
Die Kontrolle darüber, was du übermittelst, ist nicht dasselbe wie die vollständige Kontrolle darüber, was der Empfänger anschließend mit den übermittelten Daten macht.
5. Der entscheidende Moment: Die Daten verlassen die Wallet
Das Bundesportal zur EUDI-Wallet beantwortet die Frage nach der Speicherung ausdrücklich.
Grundsätzlich liefert die Wallet nach Freigabe nur die für den konkreten Anwendungsfall registrierten Daten und keine vollständigen Dokumentenkopien.
Ob ein Empfänger den digitalen Nachweis einschließlich Signaturen und Metadaten speichern darf oder muss, hängt von der jeweiligen rechtlichen Situation ab.
In der Praxis können Empfänger Daten aus Nachweisen extrahieren, verarbeiten und gegebenenfalls speichern. Die Datenschutz-Grundverordnung und sonstige einschlägige Vorschriften gelten weiterhin.
Quelle: Offizielle FAQ zur EUDI-Wallet
Das ist ein entscheidender Punkt.
Die Wallet kann den Umfang der übertragenen Daten reduzieren. Sie kann aber nicht garantieren, dass die empfangenen Daten nach der Übermittlung nirgendwo gespeichert werden.
Ein Unternehmen kann beispielsweise verpflichtet sein, bestimmte Informationen für einen gesetzlich vorgeschriebenen Zeitraum aufzubewahren.
In anderen Fällen kann eine Speicherung unzulässig sein oder eine andere Rechtsgrundlage erfordern.
Deshalb gilt:
Nicht jede Speicherung ist Missbrauch. Aber nicht jede technisch mögliche Speicherung ist deshalb auch erlaubt.
RISIKO 1: Die Datenfreigabe ist nur der Anfang
Die Wallet soll dir anzeigen, welche Informationen angefordert und welche Daten tatsächlich übermittelt werden.
Das ist wichtig.
Doch die Freigabe beantwortet nicht automatisch alle späteren Fragen.
Was passiert mit den Daten im System des Empfängers?
Wer kann dort darauf zugreifen?
Werden sie an weitere Dienstleister weitergegeben?
Wie lange werden sie gespeichert?
Werden sie mit anderen Datenbeständen verknüpft?
Diese Fragen richten sich nach dem konkreten Vorgang, der technischen Architektur und den geltenden Datenschutzvorschriften.
Die digitale Wallet kann die Datenübermittlung begrenzen. Die gesamte Verarbeitung beim Empfänger muss jedoch gesondert betrachtet werden.
Das Risiko liegt nicht nur bei der Übertragung, sondern auch bei der weiteren Verarbeitung.
RISIKO 2: Viele kleine Datenmengen können ein aussagekräftiges Profil ergeben
Ein einzelner Altersnachweis verrät wenig.
Ein einzelner Identitätsnachweis ebenfalls.
Doch im Laufe der Zeit können unterschiedliche Unternehmen und Organisationen jeweils eigene Daten über dieselbe Person erhalten.
Beispielsweise:
- Eine Bank kennt die für ihre Geschäftsbeziehung erforderlichen Identitäts- und Kontodaten.
- Ein Händler kennt die Daten, die für Bestellung und Lieferung benötigt werden.
- Ein Arbeitgeber verarbeitet Daten aus dem Beschäftigungsverhältnis.
- Eine Behörde verarbeitet Daten im Rahmen ihrer gesetzlichen Aufgaben.
Das ist nicht neu. Auch heute existieren solche getrennten Datenbestände.
Die digitale Identität führt nicht automatisch dazu, dass diese Daten miteinander verbunden werden.
Aber mit zunehmender Digitalisierung stellt sich die Frage, wie zuverlässig eine solche Verbindung technisch und organisatorisch verhindert wird.
Die EU-Verordnung enthält deshalb Schutzvorgaben gegen die Nachverfolgung und Verknüpfung von Wallet-Nutzungen.
Ob diese Vorgaben im gesamten Ökosystem wirksam umgesetzt und eingehalten werden, muss sich in der Praxis zeigen.
Die Gefahr besteht nicht darin, dass zwangsläufig ein vollständiges Profil entsteht. Sie besteht darin, dass technische Möglichkeiten zur Verknüpfung von Daten konsequent begrenzt und kontrolliert werden müssen.
RISIKO 3: Metadaten sind ebenfalls Informationen
Beim Datenschutz wird häufig zuerst an den Inhalt einer Nachricht oder eines Dokuments gedacht.
Doch auch Informationen über einen Vorgang können aussagekräftig sein.
Dazu können beispielsweise gehören:
- Zeitpunkt einer Anfrage
- Identität des anfragenden Dienstes
- Art des angeforderten Nachweises
- Erfolg oder Abbruch eines Vorgangs
- technische Verbindungsdaten
Nicht alle diese Informationen fallen in jedem Verfahren an, und nicht jede beteiligte Stelle kann sie einsehen.
Die europäische Regulierung sieht ausdrücklich eine lokale Transaktionsübersicht in der Wallet vor. Sie soll unter anderem Datum und Uhrzeit, die Gegenseite sowie angeforderte und übermittelte Daten anzeigen. Auch nicht abgeschlossene Vorgänge sollen nachvollziehbar sein.
Gleichzeitig soll der Wallet-Anbieter grundsätzlich keine Einsicht in die konkreten Transaktionen erhalten.
Das ist ein wichtiger Schutzmechanismus.
Die kritische Frage lautet jedoch: Welche Informationen entstehen bei den übrigen Beteiligten, wie lange werden sie gespeichert und lassen sie sich mit anderen Daten verknüpfen?
Datenschutz bedeutet nicht nur, den Inhalt persönlicher Dokumente zu schützen. Auch die Spuren digitaler Vorgänge müssen berücksichtigt werden.
RISIKO 4: Eine Registrierung ist keine Garantie für fehlerfreies Verhalten
Unternehmen und andere Organisationen, die die Wallet für entsprechende digitale Dienste verwenden wollen, müssen sich nach den einschlägigen Regeln registrieren.
Dabei müssen sie unter anderem Angaben zu ihrer Identität, ihren Kontaktdaten und der beabsichtigten Verwendung der Wallet machen.
Das erhöht die Transparenz darüber, wer Daten anfordert und für welche Zwecke dies vorgesehen ist.
Doch eine Registrierung ist nicht mit einer umfassenden Vorabgenehmigung sämtlicher späterer Datenverarbeitungen gleichzusetzen.
Die europäische Verordnung sieht ein verhältnismäßiges Registrierungsverfahren vor, das ausdrücklich kein allgemeines Verfahren zur vorherigen Genehmigung umfasst.
Das bedeutet nicht, dass Anbieter anschließend unkontrolliert handeln dürfen. Datenschutzrechtliche Pflichten, Aufsicht und weitere gesetzliche Anforderungen bleiben bestehen.
Es bedeutet aber:
Die technische Möglichkeit, eine registrierte Stelle zu erkennen, ersetzt nicht die fortlaufende Kontrolle darüber, ob sie sich tatsächlich an die Regeln hält.
RISIKO 5: Was passiert bei einem Fehler?
Digitale Systeme können fehlerhafte Daten verarbeiten. Nachweise können falsch ausgestellt, nicht rechtzeitig aktualisiert oder von einem Empfänger falsch interpretiert werden.
Auch ein technisch korrekter Nachweis kann im falschen Zusammenhang verwendet werden.
Nehmen wir an, ein digitales System lehnt einen Nachweis ab, obwohl die betreffende Person die notwendige Berechtigung besitzt.
Dann stellt sich die Frage:
- Wer korrigiert den Fehler?
- Wie schnell wird ein falscher oder veralteter Nachweis berichtigt?
- Welche Stelle ist verantwortlich?
- Kann die betroffene Person eine Entscheidung anfechten?
- Gibt es ein alternatives Verfahren, solange der Fehler nicht behoben ist?
Das sind keine Belege für einen konkreten Mangel der EUDI-Wallet.
Es sind Fragen, die bei jeder Infrastruktur relevant sind, wenn digitale Nachweise für wichtige Lebensbereiche verwendet werden.
Je mehr Dienste solche Nachweise einsetzen, desto wichtiger werden klare Korrektur- und Beschwerdeverfahren.
6. Und was ist mit der Freiwilligkeit?
Die europäische Verordnung stellt klar, dass die Nutzung der Wallet freiwillig ist.
Wer sie nicht verwenden möchte, darf nicht allein deshalb beim Zugang zu öffentlichen oder privaten Diensten benachteiligt werden. Andere Identifizierungs- und Authentifizierungsmöglichkeiten müssen weiterhin verfügbar sein.
Das ist eine wichtige rechtliche Schutzvorgabe.
Quelle: EU-Verordnung 2024/1183, insbesondere Artikel 5a
Doch auch hier ist zwischen Gesetz und Praxis zu unterscheiden.
Wenn digitale Verfahren einfacher, schneller oder günstiger werden, können sie sich zunehmend durchsetzen.
Das allein ist noch kein unzulässiger Zwang.
Entscheidend wird sein, ob die vorgeschriebenen Alternativen tatsächlich erreichbar und praktikabel bleiben.
Eine Alternative, die rechtlich existiert, im Alltag aber kaum nutzbar ist, erfüllt ihren Zweck nur eingeschränkt.
Die Freiwilligkeit muss sich deshalb nicht nur in Gesetzestexten, sondern auch in der praktischen Verfügbarkeit von Alternativen zeigen.
7. Was schützt uns tatsächlich?
Die EUDI-Wallet ist nicht schutzlos konstruiert. Das europäische Regelwerk sieht eine Reihe von Mechanismen vor:
Selektive Datenfreigabe: Es sollen nur die für einen konkreten Vorgang erforderlichen Informationen übermittelt werden.
Transparenz: Nutzer sollen erkennen können, wer Daten anfordert und welche Informationen weitergegeben werden.
Transaktionsübersicht: Die Wallet soll eine nachvollziehbare Historie der Vorgänge bereitstellen.
Begrenzung der Einsicht: Der Wallet-Anbieter soll grundsätzlich keine konkreten Einblicke in die Transaktionen seiner Nutzer erhalten.
Datenschutzrechtliche Pflichten: Empfänger müssen die geltenden Regeln für die Verarbeitung personenbezogener Daten einhalten.
Diese Schutzmaßnahmen sind substanziell. Sie sollten nicht kleingeredet werden.
Aber sie sind auch kein Grund, auf kritische Fragen zu verzichten.
Denn die Wirksamkeit hängt davon ab, wie die Regeln technisch umgesetzt, kontrolliert und im Streitfall durchgesetzt werden.
DAS FAZIT
Die digitale ID soll es ermöglichen, persönliche Nachweise gezielter und datensparsamer zu verwenden.
Das ist ein sinnvoller Ansatz.
Aber die Wallet ist nur ein Teil des gesamten Datenflusses.
Der entscheidende Unterschied liegt zwischen zwei Vorgängen:
Erstens: Welche Informationen gibst du aus deiner Wallet frei?
Zweitens: Was geschieht mit diesen Informationen, nachdem der Empfänger sie erhalten hat?
Die erste Frage soll die Wallet transparenter und kontrollierbarer machen.
Die zweite Frage hängt zusätzlich von den Empfängern, ihren Systemen, den gesetzlichen Grundlagen und der tatsächlichen Kontrolle ihrer Datenverarbeitung ab.
Deshalb wäre es falsch, aus der digitalen ID automatisch ein umfassendes Überwachungssystem abzuleiten.
Es wäre aber ebenso falsch, aus selektiver Datenfreigabe eine Garantie vollständiger Privatsphäre abzuleiten.
Die entscheidende Frage lautet:
Wer kontrolliert nicht nur die Freigabe, sondern auch die weitere Verwendung unserer Daten?
Genau daran wird sich zeigen, ob die digitale Identität ihre Datenschutzversprechen in der Praxis einlösen kann.
DIGITALE ID – FOLGE 4
Ein Klick statt Ausweis und Papier?
Wie soll die digitale Identität im Alltag funktionieren? Bei Kontoeröffnung, Vertragsabschluss, Behördengängen, Altersnachweisen oder Hotelbuchungen?
Und wo entstehen neue Abhängigkeiten, wenn immer mehr Prozesse digital abgewickelt werden?
Fortsetzung folgt.